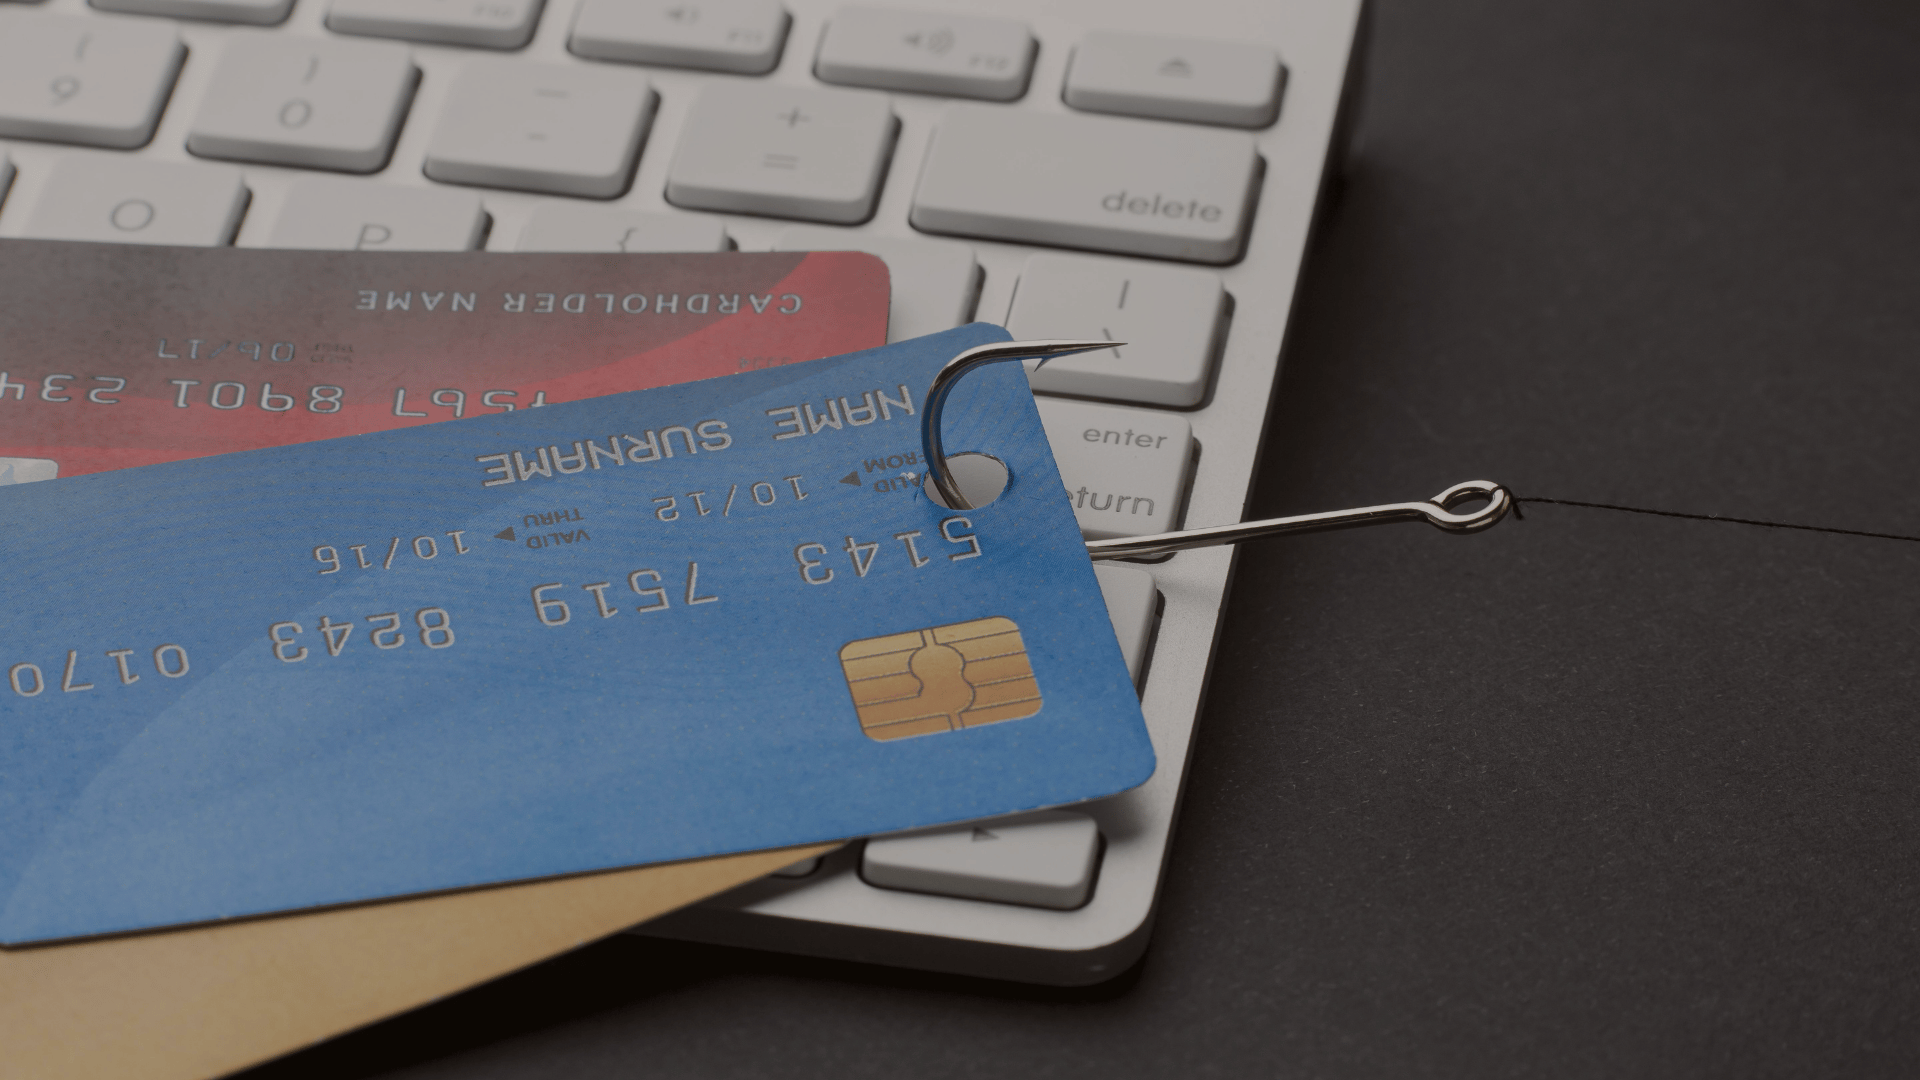
Betalingssvindel handler ikke altid om store eller åbenlyst mistænkelige køb. Nogle gange starter det med en række små betalinger, som ved første øjekast kan ligne helt almindelige transaktioner.
En af metoderne kaldes card testing, hvor svindlere tester stjålne eller gættede kortoplysninger gennem små betalinger for at se, hvilke kort der stadig virker. Når det sker i stor skala og automatiseret, kan det blandt andet være en del af et såkaldt BIN-attack.
Det kan være svært at opdage, hvis du kun ser på de enkelte transaktioner. Derfor er det vigtigt at være opmærksom på ændringer i din normale betalingsaktivitet.
I denne artikel ser vi nærmere på, hvordan card testing og BIN-attacks foregår, hvilke tegn på betalingssvindel du bør holde øje med, og hvordan du kan beskytte dit betalingsflow.
Hvad er card testing og et BIN-attack?
Card testing er en form for betalingssvindel, hvor stjålne eller gættede kortoplysninger bliver afprøvet gennem små betalinger for at se, om kortene stadig er aktive.
I mange tilfælde bliver processen automatiseret med bots eller scripts. Svindlere kan på kort tid sende et stort antal betalingsforsøg gennem en webshop og dermed teste mange kortoplysninger uden at gennemføre et almindeligt køb.
Et BIN-attack er en af de metoder, der kan bruges til dette. BIN står for Bank Identification Number og dækker over de første cifre i et kortnummer, som blandt andet identificerer kortudstederen. Med udgangspunkt i et kendt BIN-nummer kan kriminelle forsøge at generere eller teste forskellige kombinationer af kortnummer, udløbsdato og CVV.
Webshoppen bliver dermed brugt som et værktøj til at finde ud af, hvilke kortoplysninger der giver et godkendt svar. Når et kort viser sig at fungere, kan oplysningerne senere blive brugt til svindel eller solgt videre.
Vil du vide mere om BIN-attacks og hvordan du håndterer dem? Læs vores guide: Sådan håndterer du test af betalingskort på din webshop (BIN-attack)
Hvorfor er betalingssvindel et problem for webshops?
Selvom de enkelte betalinger kan være små, kan betalingssvindel have konsekvenser for din webshop.
Et automatiseret angreb kan resultere i et stort antal betalingsforsøg på kort tid. De fleste bliver måske afvist, men de mange forsøg kan stadig medføre omkostninger, ekstra arbejde og belastning af din betalingsløsning.
Mange afviste betalinger kan samtidig gøre det sværere at skelne mellem almindelige fejl og reel svindel. Hvis svindlere finder aktive kort, kan det desuden føre til efterfølgende misbrug og chargebacks.
Det er derfor ikke kun de gennemførte betalinger, du bør holde øje med. En pludselig ændring i antallet, størrelsen eller typen af betalinger kan også være værd at undersøge.
Stripe beskriver flere tegn på card testing, blandt andet mange små betalinger, mange forskellige kort og en usædvanligt høj andel af afviste betalinger. Mastercard fremhæver samtidig card testing som et muligt tidligt signal om bredere svindel- og cyberrisici.
Hvilke tegn på svindel skal man holde øje med?
Der findes ikke ét bestemt tegn, der fortæller, at din webshop er udsat for svindel. Men nogle former for aktivitet kan være værd at være ekstra opmærksom på:
1
Mange små betalinger
Mange små betalinger på kort tid – eksempelvis hundredvis af betalingsforsøg inden for få minutter.
2
Mange forskellige kort
Mange forskellige kort i de samme eller lignende køb.
3
Stigning i afviste betalinger
En pludselig stigning i afviste betalinger, eksempelvis fejl relateret til CVV eller udløbsdato.
4
Gentagne betalinger
Gentagne betalinger fra samme IP-adresse eller enhed.
5
Uoverensstemmelser
Uoverensstemmelser i kunde- eller betalingsoplysninger.
6
Lignende ordrer
Adskillige ordrer med samme eller lignende kurv, men forskellige kundeoplysninger.
7
Usædvanlige tidspunkter
Betalingsaktivitet på usædvanlige tidspunkter, eksempelvis om natten eller i weekenden.
8
Afvigende aktivitet
Betalingsaktivitet, der adskiller sig markant fra det normale for din webshop.
Ingen af tegnene betyder i sig selv, at der er tale om svindel. Men hvis flere af dem optræder samtidig, kan det være relevant at undersøge aktiviteten nærmere.
Det er især kombinationen af høj frekvens, små beløb og mange afviste betalinger, der kan være værd at reagere på. Ved card testing er formålet nemlig ofte ikke at gennemføre et køb, men at finde frem til kort, der virker.
Sådan beskytter du betalingsflowet
Der findes ikke én løsning, der kan forhindre alle former for betalingssvindel. I stedet handler det om at kombinere flere sikkerhedslag og samtidig holde øje med din betalingsaktivitet.
1
Overvåg dine betalinger
Hold øje med ændringer i antallet af betalinger, afvisninger og beløbsstørrelser. En pludselig stigning i små eller afviste betalinger kan være værd at undersøge.
Det handler ikke om at reagere på hver enkelt afvist betaling, men om at kunne opdage, når aktiviteten ændrer sig markant.
Tip: Oplever du hundredvis af betalingsforsøg på kort tid (særligt med mange afvisninger), bør du undersøge, om din checkout bliver brugt til card testing.
2
Brug flere sikkerhedslag
Sikkerheden omkring betalinger kan blandt andet styrkes med teknologier som 3D Secure og løsninger, der analyserer betalinger for mistænkelig aktivitet.
3D Secure tilføjer et ekstra godkendelsestrin og kan hjælpe med at flytte ansvaret for visse typer kortsvindel via Liability Shift (dækker dog ikke alle chargebacks).
Ved et konkret card testing-angreb kan det gøres obligatorisk at kræve 3D Secure på flere eller alle kortbetalinger for at stoppe automatiserede forsøg.
3
Brug løbende svindelovervågning
Hos pensopay får du Fraud Fighter som et ekstra sikkerhedslag i betalingsflowet.
Fraud Fighter analyserer transaktioner og hjælper med at identificere mistænkelig aktivitet og mønstre. Det er inkluderet i alle vores pakker uden ekstra beregning.
På den måde bruges betalingsdata aktivt til løbende at opdage tegn på svindel eller misbrug.
Hvad gør du, hvis du opdager mistænkelig aktivitet?
Hvis du opdager noget usædvanligt, er det vigtigt ikke kun at se på den enkelte ordre. Undersøg i stedet, hvad der er sket over en given periode, og om der er fællestræk mellem betalingerne.
Du kan blandt andet:
- Undersøge, hvornår aktiviteten begyndte og hvor omfattende den er.
- Se efter gentagelser i kort, IP-adresser, enheder eller andre betalingsdata.
- Gennemgå afviste og gennemførte betalinger for at se, om der er fælles træk.
- Undersøge, om aktiviteten primært består af små beløb og mange forskellige kort.
- Justere dine sikkerhedsindstillinger, hvis du identificerer en bestemt type aktivitet.
- Kontakte din betalingspartner, hvis du har brug for hjælp til at vurdere situationen eller begrænse angrebet.
Hvis der er tale om et aktivt card testing-angreb, er det vigtigt at reagere hurtigt. Afhængigt af situationen kan det eksempelvis være relevant at blokere bestemte korttyper eller lande og at kræve 3D Secure på flere betalinger. Din betalingspartner kan hjælpe med at vurdere, hvilke tiltag der giver mening for din løsning.
Skulle en mistænkelig testbetaling gå igennem, bør du samtidig håndtere ordren hurtigt og undersøge, om der er andre betalinger, som kan være en del af samme aktivitet.
Betalingssikkerhed kræver løbende opmærksomhed
Betalingssikkerhed handler ikke kun om at stoppe svindel, når den allerede er sket. Det handler også om at kunne genkende de signaler, der kan pege på, at noget er anderledes end normalt.
Card testing og BIN-attacks er eksempler på, hvordan kriminelle kan forsøge at misbruge en webshop uden nødvendigvis at være interesserede i dens produkter. Ved at holde øje med betalingsaktiviteten og reagere på pludselige ændringer kan du opdage mistænkelig aktivitet tidligere.
Ved at kombinere overvågning med sikkerhedslag som 3D Secure og svindeldetektion kan du gøre det sværere for svindlere at misbruge din betalingsløsning.
Hos pensopay kan du samle betalingsgateway og indløsningsaftale og samtidig arbejde med sikkerheden omkring dine betalinger gennem blandt andet 3D Secure og Fraud Fighter, som er inkluderet i alle vores pakker uden ekstra beregning.
Læs flere artikler og guides fra pensopay
Vil du dykke dybere ned i emnet betalingsløsninger og e-commerce? Vi opfordrer dig til at udforske pensopay nyheder for at sikre, at din forretning er rustet til fremtidens onlinehandel.
Særligt relevante artikler:
Team pensopay